AI 핵심 요약
beta- 3일 외교부는 대통령 부부 등 168명 개인정보 유출을 내부 유출로 판단했다
- 6월 3일 바이러스토탈에 여권번호 등 민감정보가 게시돼 5개월간 노출됐다
- 정부의 외부 플랫폼 통제와 민감정보 보호체계를 전면 재점검해야 한다는 지적이 나왔다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
보안업계·학계, 민감 정보 보호체계 마련 필요성 제기
[서울=뉴스핌] 정승원 심재민 기자 = 이재명 대통령 부부를 비롯한 정부 주요 인사 168명의 개인정보가 해킹과 악성코드 감염을 막기 위한 보안 플랫폼을 통해 외부에 유출됐다. 악성코드 검사에 제출된 정보를 보안업계와 공유하는 플랫폼의 특성을 제대로 파악하지 못했거나 민감정보의 외부 전송을 통제하지 못했을 가능성이 제기된다.
문제가 된 '바이러스토탈'은 악성코드 정보를 보안업체들이 공유해 사이버 공격에 공동 대응하도록 설계된 플랫폼이다. 일반 검사 과정에서 제출된 파일은 일부 외부 이용자에게 제공될 수 있는 구조다. 해킹 방지를 위한 정보 공유 기능이 오히려 대통령과 정부 주요 인사들의 개인정보 유출 통로가 된 셈이다.
특히 이 플랫폼은 외부에 파일을 공유하지 않는 '공유 기능 해제' 기능도 제공하고 있다. 정부가 어떤 경로와 방식으로 해당 파일을 전송했는지는 조사 중이지만, 국가 주요 인사의 개인정보를 취급하면서 외부 정보 공유 위험을 제대로 통제했는지가 핵심 쟁점으로 떠올랐다.
2024년 중앙선거관리위원회에서도 같은 플랫폼을 통한 개인정보 유출 사고가 발생했던 만큼 정부 기관의 보안 플랫폼 운영 방식과 민감정보 보호체계 전반을 재점검해야 한다는 지적이 나온다.
3일 외교부에 따르면 정부는 이번 사건을 외부 해킹이 아닌 내부 유출에 무게를 두고 있다. 이날 박두순 외교부 대변인은 브리핑에서 사건의 원인을 내부 유출로 보고 있다며 "유출 경위와 배경에 대해 철저하게 조사할 예정"이라고 밝혔다.
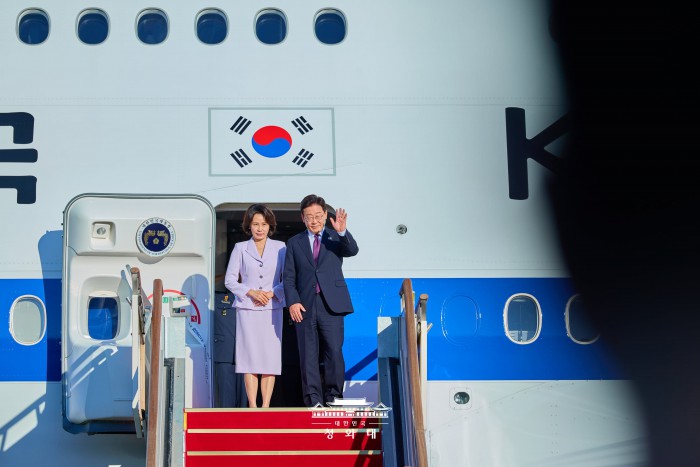
앞선 지난 6월 3일 보안 관련 유료 사이트인 '바이러스 토탈'에 이 대통령 부부를 비롯한 공군 1호기 탑승자 168명의 개인정보가 담긴 파일이 게시됐다. 정부는 5개월이 지나 해당 사실을 확인 후 경찰 수사와 함께 자체 조사에도 착수했다.
해당 파일에는 이 대통령 부부를 비롯해 김용범 당시 정책실장과 위성락 국가안보실장, 한성숙 국무총리, 청와대 출입 기자들의 생년월일·여권번호·발급·만료일 등 개인정보가 포함됐다.
바이러스 토탈은 구글이 운영하는 온라인 악성코드 분석 플랫폼으로 개인이나 기업이 의심스러운 파일을 제출하면 각종 백신 엔진과 보안업체의 분석도구가 악성코드 감염 여부를 확인하고 그 결과를 공유하는 서비스다.
바이러스 토탈을 해외에서도 악성코드 확인용으로 두루 사용된다. 다만 공유형 플랫폼으로 결과가 공유되는 만큼 개인정보와 같은 민감 정보는 업로드하지 않을 것이 권장된다.
하지만 이번 개인정보 유출은 대통령과 국무위원, 청와대 출입기자의 개인정보를 공개 플랫폼에 올리면서 비롯됐다. 정부가 유출 과정을 조사하고 있는 만큼 내부에서 업로드를 했는지 시스템 자동화 때문인지는 알 수 없지만 민감 정보를 외부 플랫폼에 업로드했다는 자체가 문제라는 지적이다.
실제로 지난 2024년에도 중앙선거관리위원회 직원 3000명의 개인 정보가 '바이러스 토탈'을 통해 유출된 바 있었다.
전문가들은 공공기관의 민감 정보가 외부 플랫폼을 통해 노출됐다는 점에 대해 우려했다. 특히 외부 사이트에 5개월 간 해당 정보가 올라와 있었음에도 이를 인지하지 못한 점도 문제로 지적됐다.
황석진 동국대 국제정보보호대학원 교수는 "이번 사건은 개인정보 유출의 문제가 아니라 대통령 경호와 국가 안보에 영향을 미칠 수 있는 중대한 안보 사고"라며 "국가의 핵심 정보가 외부 시스템에 노출됐다는 점에서 정보기관의 보안 관리나 내부 정보 통제체계를 전면 재점검해야 한다"고 강조했다.
황 교수는 "유출 관련해 조사가 진행 중이지만 무엇보다 중요한 것은 민감 정보가 외부 플랫폼에 5개월 간 노출됐다는 것"이라며 "외부 사이트에 올라간 정보를 자동으로 탐지하는 체계가 없어 장기간 발견하지 못했을 가능성이 있다"고 설명했다. 이번 사건에서와 같은 국가 민감정보는 내부 보안은 물론 외부 유출도 상시 탐지하는 체계가 마련돼야 한다는 것이다.
내부 담당자의 외부 플랫폼 직접 업로드가 아닌 내부 보안 장치의 자동화 문제일 수 있다는 지적도 나왔다. 보안 장치가 내부 민감 정보를 외부 플랫폼으로 자동 전송할 수 있는 시스템이라고 하더라도 이를 인지하지 못한 책임도 있다는 것이다.
염흥열 순천향대 정보보호학과 교수는 "공무원이 바이러스 토탈에 파일을 올렸을 것 같지는 않다. 공무원이 이용하는 메일이나 시스템의 보안장치가 파일의 악성 여부를 판단하기 위해 바이러스 토탈에 업로드하는 경우가 있다"고 설명했다.
염 교수는 "정부 시스템이 악성 코드 의심 파일을 바이러스 토탈에 올리도록 설정돼 있다면 해당 기능을 해제해야 한다"라며 "공무원이 상용 이메일 시스템을 사용했다면 메일을 주고 받을 때 악성 코드에 감염돼 보안 시스템이 업로드했을수도 있다"라고 부연했다.
대통령과 국무위원의 민감 정보임에도 문서의 암호화나 비밀번호 설정이 돼 있지 않다는 점도 지적됐다.
곽진 아주대 사이버보안학과 교수는 "관리 부주의로 사고가 발생했다기에는 이해가 안 되는 부분이 있다"라며 "기밀 자료인데 정보가 외부에 유출됐다는 것은 문서 암호화, 비밀번호 설정도 안 돼 있다는 뜻"이라고 지적했다.
origin@newspim.com