AI 핵심 요약
beta- 금융권 해킹 여파로 6일 저축은행 79곳이 자체 점검했다.
- 웰컴·예가람 외 추가 피해는 없었고, 유출 경로는 달랐다.
- AI 해킹 확산 속 공동망·개별망 보안 강화가 과제로 떠올랐다.
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
67곳 중앙회 공동전산망 이용…보안 양면성
2028년 차세대 공동전산망, 해킹 방어 과제
[서울=뉴스핌] 이윤애 기자 = 금융권을 겨냥한 해킹 공격이 은행에서 저축은행·캐피탈 등 2금융권으로 번진 가운데 저축은행업권에 대한 자체 점검 결과 현재까지 웰컴저축은행과 예가람저축은행 외에 추가 피해는 확인되지 않은 것으로 나타났다.
6일 저축은행업계에 따르면 최근 금융권 해킹 사고 이후 79개 저축은행은 금융당국 요청에 따라 각사 전산시스템과 외부 접속 서비스 등을 자체 점검했다. 현재까지 추가로 해킹 피해가 확인된 저축은행은 없는 것으로 파악됐다.
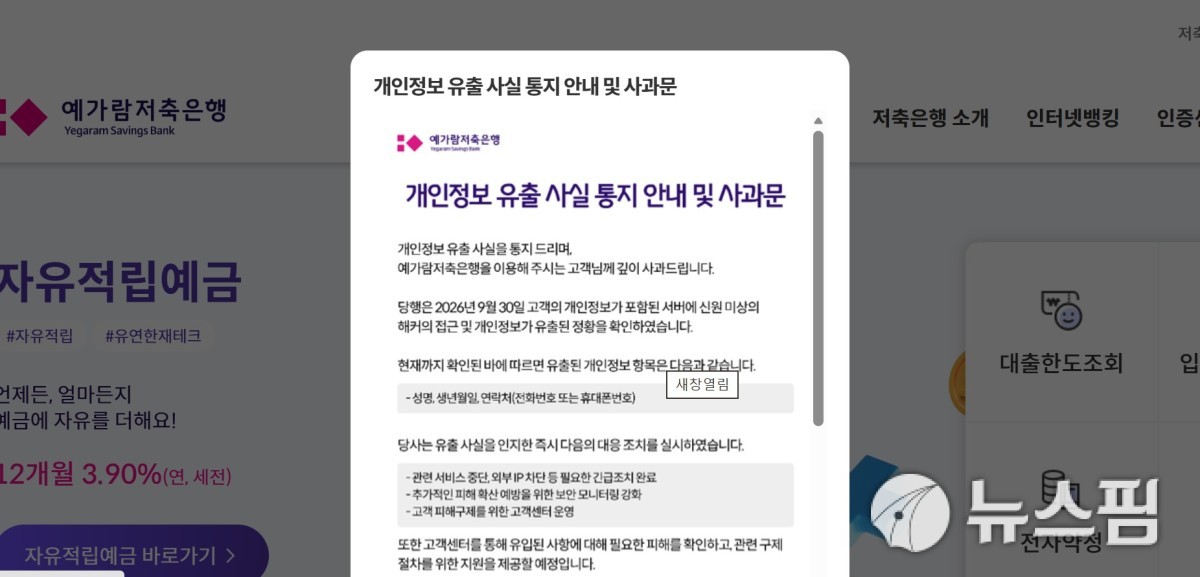
앞서 웰컴저축은행과 예가람저축은행에서는 각각 개인정보 유출 사고가 발생했다. 다만 두 회사의 전산 구조와 유출 경로는 서로 다르다.
웰컴저축은행은 저축은행중앙회 공동전산망을 사용하지 않고 자체 전산망을 운영하는 곳이다. 이번에는 별도로 운영하던 외부 시스템을 통해 법인 고객 대표자의 이름과 회사명, 전화번호, 이메일 등 최대 2200건이 유출된 것으로 파악됐다.
웰컴저축은행은 주요 대형사 중 한 곳으로 정보보호 투자도 꾸준히 확대해왔다. 지난해 IT 투자액은 237억원, 이 가운데 정보보호 투자액은 37억원으로 2022년 22억원, 2023년 26억원에서 증가했다. 상대적으로 투자 여력이 큰 대형사에서도 외부 시스템의 빈틈을 완전히 차단하지 못했다는 점에서 보안 관리 부담이 커졌다는 평가다.
예가람저축은행은 저축은행중앙회 통합금융정보시스템(IFIS)을 이용하고 있지만 이번 유출은 IFIS가 아니라 별도로 운영하던 자체 서비스 사이트에서 발생했다. 고객 약 4만300명의 성명과 생년월일, 연락처 등이 유출된 것으로 추정된다.
저축은행중앙회 IFIS에도 최근 외부 인터넷주소(IP)를 통한 침투 시도가 있었지만 시스템 침해나 개인정보 유출로 이어지지는 않았다. 저축은행 79곳 가운데 67곳이 IFIS를 사용하고 있으며 대형사를 중심으로 한 나머지 12곳은 자체 전산망을 운영한다.
다수 저축은행의 핵심 업무가 하나의 전산 인프라에 연결돼 있다는 점은 보안 측면에서 양면성을 갖는다. 공동망 자체가 침해될 경우 피해가 여러 저축은행으로 확산될 수 있다는 우려가 있는 반면, 자체 보안 인력과 예산 확보가 쉽지 않은 중소형사 입장에서는 중앙회에 전문 인력과 시스템을 집중하는 방식이 현실적인 대안이 될 수 있다.
특히 최근 AI 등을 활용해 금융회사의 취약점을 광범위하게 탐색하는 공격이 늘면서 공동전산망과 개별 시스템 모두에 대한 방어 수준을 높여야 한다는 과제도 커지고 있다.
저축은행중앙회는 2018년 도입한 IFIS를 약 10년 만에 교체해 2028년 차세대 전산시스템 도입을 준비하고 있다. AI 기반 해킹 시도가 늘어나는 만큼 차세대 시스템에서 이를 어떻게 방어할지가 주요 과제로 떠올랐다.
저축은행중앙회 관계자는 "각 저축은행이 자체 점검을 진행해 금융당국에 보고했으며 현재까지 추가 피해는 확인되지 않았다"며 "통합전산망은 금융보안원과 당국의 점검을 받고 있고, 보안 인력과 예산이 부족한 중소형사에는 공동전산망을 통한 보안 관리가 현실적인 대안이 될 수 있다"고 말했다.
yunyun@newspim.com