AI 핵심 요약
beta- SGA솔루션즈는 28일 PHP2Shell 취약점 대응 정책을 발표했다
- 서버백신과 서버보안 솔루션으로 가상패치를 지원한다
- 보안 업데이트가 어려운 기업에 한 달간 무상 제공한다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
보안 업데이트 전 공격 요청·서버 내부 행위 통제 지원
기업·기관 대상 보안 솔루션 한 달 무상 제공
[서울=뉴스핌] 이나영 기자 = 통합 IT보안 전문기업 SGA솔루션즈가 PHP 보안 취약점 'PHP2Shell'에 대응하기 위해 서버백신과 서버보안 솔루션을 활용한 가상패치 지원에 나선다. 보안 업데이트를 즉시 적용하기 어려운 기업과 기관을 대상으로 관련 솔루션을 한 달간 무상 제공할 계획이다.
28일 SGA솔루션즈는 서버백신 'vAegis'와 서버보안 솔루션 'RedCastle'을 활용해 PHP2Shell 취약점에 대한 대응 정책을 제공한다고 밝혔다.
회사에 따르면 PHP2Shell(CVE-2026-109618·109619)은 웹 서비스에 사용되는 PHP 엔진에서 발견된 보안 취약점으로, 공격자가 인증 없이 원격에서 코드를 실행할 수 있는 것으로 알려졌다. 취약점이 악용될 경우 웹셸 설치와 정보 유출, 홈페이지 변조, 내부망 침투 등으로 이어질 수 있다.
한국인터넷진흥원(KISA)은 PHP 사용 기업에 보안 업데이트와 대응 조치를 권고했다. 구형 PHP 버전을 사용하는 기업은 업데이트 과정에서 애플리케이션 수정과 호환성 검증 등이 필요해 적용에 시간이 걸릴 수 있다.
이에 SGA솔루션즈는 보안 업데이트가 완료되기 전까지 공격 위험을 줄이기 위한 가상패치 방식을 지원한다. 가상패치는 프로그램 코드를 직접 수정하지 않고 보안 규칙과 접근통제 정책을 적용해 취약점을 이용한 공격을 제한하는 방식이다.
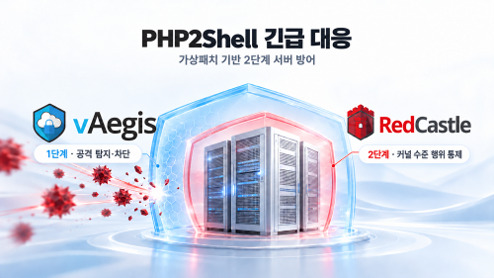
먼저 서버백신 vAegis의 호스트 기반 침입방지(Host IPS) 기능을 통해 서버로 유입되는 공격 요청에 대응하는 보안 규칙을 적용한다. 온프레미스와 가상화, 클라우드 환경 등 고객의 서버 운영 방식에 따라 정책을 설정할 수 있도록 지원한다.
서버보안 솔루션 RedCastle은 운영체제 커널 수준에서 웹 프로세스의 행위를 통제한다. 웹 서비스 운영에 필요하지 않은 명령어 실행과 주요 파일·디렉터리 접근을 제한해 서버 내부에서 발생할 수 있는 악성 행위에 대응하는 방식이다.
회사는 두 솔루션을 연계해 외부 공격 요청에 대한 대응과 서버 내부 행위 통제를 함께 지원할 계획이다. 고객의 운영체제와 PHP 사용 환경, 서비스 특성 등을 검토해 보안 정책 적용과 설정도 지원한다.
최영철 SGA솔루션즈 대표는 "패치 적용이 최우선이지만 즉시 패치를 적용하기 어려운 환경에는 업데이트를 준비하는 동안 공격 노출을 줄일 수 있는 보완책이 필요하다"며 "호스트 기반 침입방지와 커널 수준 행위 통제를 결합한 대응 정책을 고객 서버 환경에 맞게 고도화하고 서버보안 기술 경쟁력을 강화해 나갈 것"이라고 말했다.
nylee54@newspim.com